
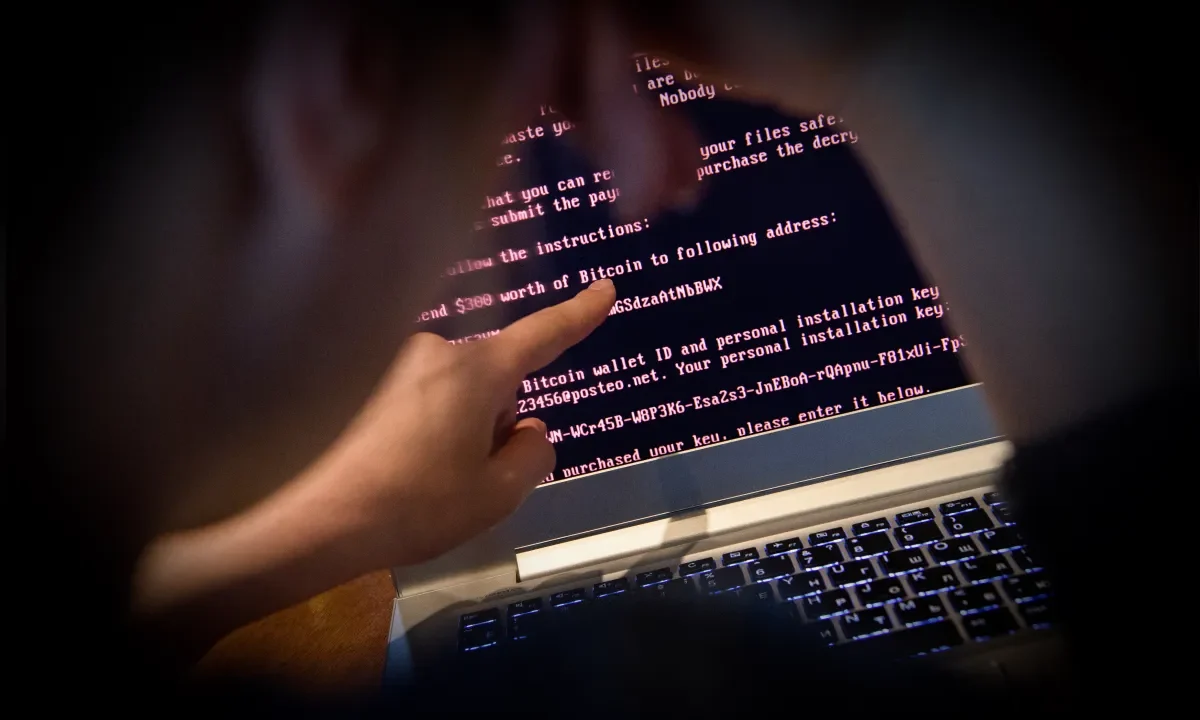
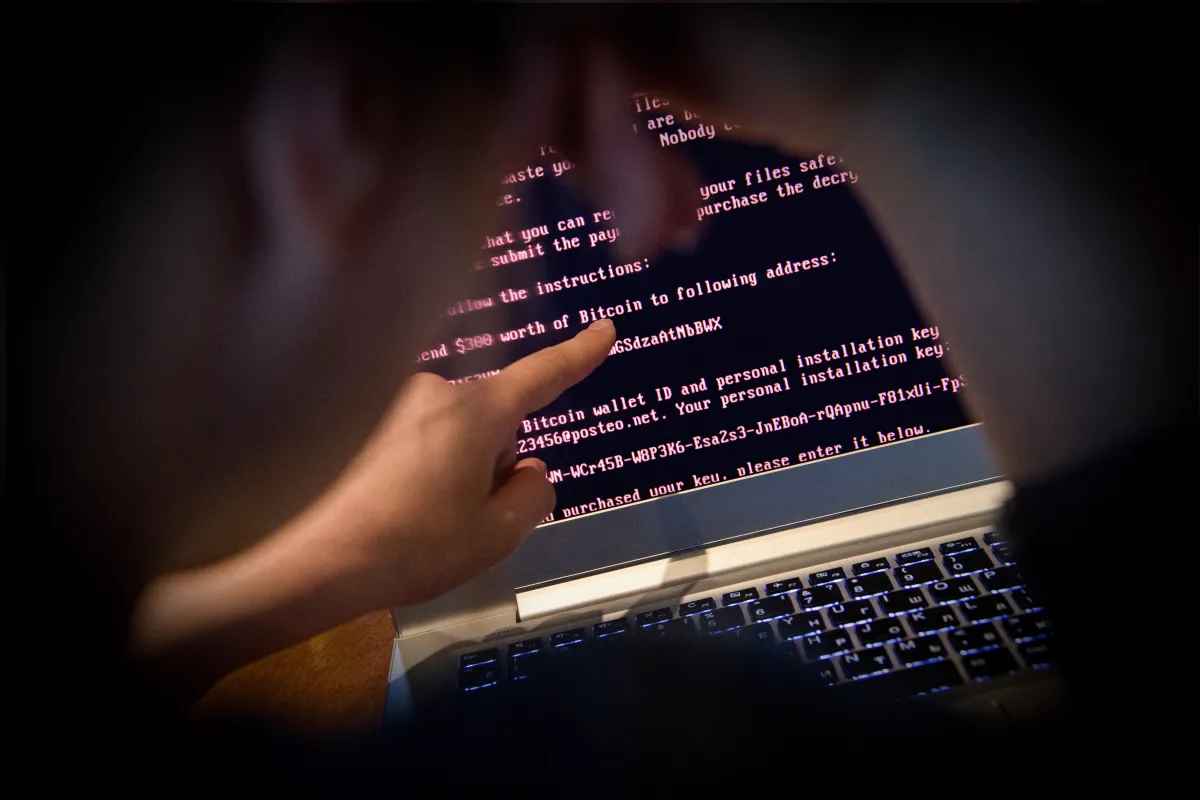
Ransomware não aceita jogo limpo: a premissa de que é possível “comprar” segurança transferindo dinheiro a um extorsionário digital continua falsa, reafirmam pesquisadores ouvidos pelo TechCrunch. O site norte-americano destaca que, para hackers, qualquer pagamento sinaliza vulnerabilidade e abre caminho para pedidos adicionais ou novas invasões.
A lógica é simples e antiga no mundo do crime: se uma organização demonstrou disposição em quitar o resgate, por que o agressor encerraria as tentativas de ganho? Pior — o próprio ato de pagar confirma que dados críticos valem dinheiro e que o nível de estresse da vítima pode ser explorado mais de uma vez. Nesse ponto, o alerta emitido pelos profissionais de segurança reforça o que já se discute no ecossistema de tecnologia: não existe incentivo para que o invasor cumpra a promessa de sair de cena.
Ransomware: pagar e perder de novo
Segundo a reportagem, administradores de rede e pesquisadores do setor mantêm um consenso: negociar “em boa fé” com um esquema de extorsão digital é inviável. Uma vez comprometido, o ambiente torna-se ainda mais atraente — tanto para o grupo original quanto para aliados ou concorrentes que trocam informações em fóruns clandestinos. O pagamento, portanto, funciona como publicidade involuntária de que o alvo vale a pena.
Mesmo quem acredita ter resolvido o problema pode descobrir, semanas depois, que parte dos sistemas continua infiltrada. As retaguardas técnicas usadas pelos criminosos incluem backdoors e credenciais roubadas, facilitando retornos sucessivos. Sem garantia contratual ou mecanismo de fiscalização, a vítima fica à mercê da palavra de quem lucra justamente com o caos.
O que isso significa para empresas brasileiras
Na leitura do Editorial S&N, esse panorama reforça a urgência de estratégias preventivas no mercado nacional — do backup isolado a planos claros de resposta a incidentes. Organizações que cogitam pagar resgate devem ponderar não apenas o valor imediato, mas o custo de abrir precedente perigoso. Em outras palavras, investir em defesa proativa continua saindo mais barato (e seguro) que financiar a próxima ofensiva.
Além disso, o alerta internacional ressalta a importância de comunicar rapidamente autoridades competentes e equipes de cibersegurança ao primeiro sinal de tentativa de extorsão. Compartilhar indicadores de comprometimento pode dificultar a vida dos atacantes e evitar que o ciclo de ransom se perpetue em solo brasileiro.
Como resumo, a matéria do TechCrunch ecoa uma máxima que o setor já deveria tratar como regra: ao lidar com ransomware, o preço real não está no resgate, mas na porta escancarada para futuras invasões.


Comentários
Participe com respeito. Comentários passam por proteção anti-spam simples.